Tarih, kaleleri dışarıdan kuşatmanın ne kadar maliyetli ve zahmetli olduğunu defalarca göstermiştir. Birinci Haçlı Seferi sırasında Antakya’yı kuşatan Haçlılar da aylar boyunca şehrin surlarını aşamamışlardı. Nihayet surları koruyanlardan biriyle anlaşarak içeri girebildiler. Onca zaman dayanan savunma, içeriden açılan bir geçitle aşılmış oldu.
Siber güvenlik dünyasında da benzer durumlarla karşılaşıyoruz. Güvenlik duvarları, saldırı önleme sistemleri ve diğer savunma araçları dijital kalelerimizi koruyorlar. Ancak saldırganın içeride bir adamı varsa işler değişiyor. Dışarıdan engellemeye çalıştığımız kişi, içerideki casusuna talimat vermeye başlıyor.
İşte Uzaktan Erişim Truva Atı, Remote Access Trojan (RAT), tam olarak böyle bir tehdit. Kullanıcının bilgisi ve izni dışında sisteme yerleşerek saldırganın cihaz üzerinde uzaktan işlem yapabilmesini sağlayan bir zararlı yazılım.
Gündelik dilde bu tür tehditlerin hepsine “virüs” diyoruz. Ancak teknik olarak virüs ile Truva Atı aynı şey değil. RAT’ın temel amacı kendisini başka dosyalara bulaştırarak çoğaltmak değil, saldırgana gizli bir erişim kapısı açmak. Sonrasında o kapıdan nelerin geçeceği ise saldırganın niyetine ve elde ettiği yetkilere bağlı.
Uzaktan Erişim Truva Atı Nasıl Çalışır?
RAT’ları temel olarak iki taraflı bir yapı üzerinden düşünmek mümkün: hedef cihazda çalışan zararlı bileşen ve saldırganın onu yönettiği kontrol altyapısı.
Bazı RAT araçlarında hedef cihaza yerleştirilen bileşene “sunucu”, saldırganın kullandığı kontrol paneline ise “istemci” deniliyor. Fakat bu isimlendirme bütün RAT’lar için geçerli değil. Özellikle hedef cihazın dışarıya bağlantı kurduğu yapılarda, ağ üzerindeki roller ile aracın kendi terminolojisi birbirinden farklı olabiliyor. Dolayısıyla isimlerden ziyade kimin ne yaptığına bakmak daha faydalı.
Hedef cihazdaki bileşen komutları alıyor, çalıştırıyor ve sonuçlarını saldırgana iletiyor. Saldırgan da kendi panelinden dosyalara erişebiliyor, yeni işlemler başlatabiliyor veya cihazdan bilgi toplayabiliyor.
Komuta ve Kontrol: İçerideki Casusla Haberleşmek
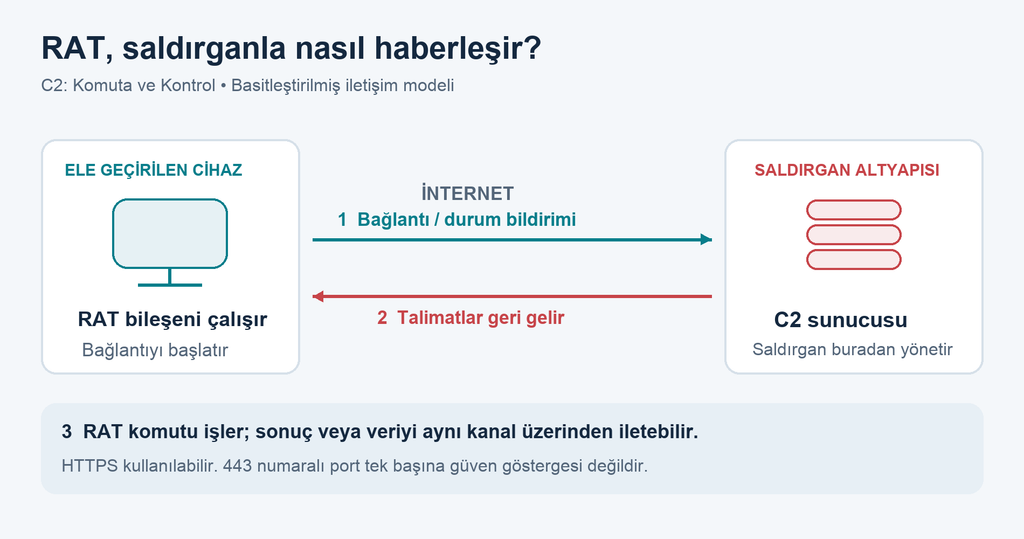
Bu iletişim yapısına Komuta ve Kontrol, kısaca C2 (Command and Control) deniliyor.
Birçok RAT, saldırganın dışarıdan doğrudan bağlantı kurmasını beklemek yerine, bulaştığı cihazdan dışarıya bağlantı başlatıyor. Yani içerideki casus önce kendisi haber veriyor: “Ben geldim, ne yapıyoruz?”
Bu yöntem, dışarıdan gelen bağlantılara kapalı ancak dışarıya erişime izin veren ağlarda saldırgana avantaj sağlayabiliyor. Üstelik iletişim HTTPS üzerinden gerçekleşiyorsa normal web trafiğinin arasına karışmaya da çalışabiliyor.
Tabii burada bir ayrıntı var: Bir bağlantının 443 numaralı portu kullanması, onun mutlaka HTTPS olduğu veya güvenli olduğu anlamına gelmiyor. Güvenlik sistemlerinin yalnızca port numarasına değil; bağlantıyı hangi uygulamanın kurduğuna, nereye gittiğine ve nasıl davrandığına da bakması gerekiyor.
Truva Atını İçeri Kim Alıyor?
Bir RAT’ın çalışabilmesi için önce hedef sisteme ulaşması gerekiyor. Saldırganlar bunun için çoğu zaman günlük alışkanlıklarımızdan faydalanıyorlar.
Beklenen bir kargo bildirimi, muhasebeden gelmiş gibi görünen bir e-posta, ücretsiz oyun vaadi veya lisans sorununu çözdüğünü iddia eden bir program… Dosyanın görünürde bir işlevi var, fakat arka planda başka işler dönüyor.
Örneğin bir disk imajının içine yerleştirilen çalıştırılabilir dosya veya rapor gibi sunulan bir betik, zararlı yazılımın başlatılmasına aracılık edebiliyor. Burada yalnızca dosyanın adına bakarak karar vermek yeterli değil. “Satış raporu” yazıyor diye her dosya satış raporu olmuyor.
Ancak bütün sorumluluğu kullanıcıya yüklemek de doğru değil. Güncel olmayan bir tarayıcıdaki veya başka bir yazılımdaki güvenlik açığı da saldırganın giriş kapısı olabiliyor. Uygun koşullarda, zararlı içeriği barındıran bir sayfayı ziyaret etmek bile bulaşma sürecini başlatabiliyor. Kullanıcının ayrıca dosya indirip çalıştırması gerekmeyebiliyor.
Bir de yazılım tedarik zincirini hedef alan saldırılar var. Kullanıcı güvendiği üreticinin güncellemesini yüklüyor, ancak güncellemenin içine daha önceden zararlı kod yerleştirilmiş oluyor.
SolarWinds vakasında da Orion yazılımının güncellemelerine SUNBURST adlı bir arka kapı eklenmişti. Bu örnek, güvenilir bir yazılımın dağıtım kanalının bile saldırının taşıyıcısı olabildiğini gösteriyor. Kaleye gelen malzeme beklenen yerden geliyor, ama sandığın içinde başka biri var. SolarWinds saldırısının teknik incelemesi
RAT, İçeri Girdikten Sonra Neler Yapabiliyor?
Bir RAT’ın sisteme bulaşması, saldırganın bir anda her şeyin sahibi olduğu anlamına gelmiyor. Yapabilecekleri; zararlı yazılımın özelliklerine, çalıştığı hesabın yetkilerine ve sistemdeki güvenlik kontrollerine bağlı.
Normal kullanıcı yetkisiyle çalışan bir zararlı ile yönetici yetkisi elde etmiş bir zararlının verebileceği zarar aynı değil. Yine de sıradan bir kullanıcı hesabında bile erişilebilecek belgeler, oturumlar ve kişisel bilgiler saldırgan için oldukça kıymetli olabilir.
RAT’larda karşılaşılabilen başlıca yetenekler şöyle:
- Klavye ve pano takibi: Yazılan bilgileri veya kopyalanan metinleri toplayabilir. Parolalar, kişisel yazışmalar ve panoya kopyalanmış hassas bilgiler hedef olabilir.
- Dosya erişimi ve aktarımı: Cihazdaki dosyaları listeleyebilir, dışarı aktarabilir veya sisteme yeni dosyalar indirebilir.
- Ekran, kamera ve mikrofon erişimi: Özelliklerine ve sistem izinlerine bağlı olarak ekran görüntüsü alabilir, kamera veya mikrofon üzerinden bilgi toplayabilir.
- Uzaktan komut çalıştırma: Saldırganın cihazda komutlar çalıştırmasını sağlayabilir. Bu komutların yetkisi, ele geçirilen sürecin veya hesabın yetkileriyle sınırlıdır.
- Ek zararlı yazılım yükleme: Bilgi hırsızı, fidye yazılımı veya başka bir saldırı aracı için giriş kapısı olabilir.
Saldırgan ayrıca erişimin cihaz yeniden başlatıldığında da devam etmesini isteyebilir. Bunun için başlangıç girdileri, zamanlanmış görevler veya servisler gibi mekanizmalardan yararlanılabilir. Kalıcılık (persistence) dediğimiz şey bu erişimi sürdürme çabasıdır; RAT’ın ilk kez çalışmasıyla aynı anlama gelmez.
Ele geçirilen cihaz ağ içindeki başka sistemlere ulaşmak için de kullanılabilir. Yanal hareket (lateral movement) olarak adlandırılan bu aşamada saldırganın elindeki kimlik bilgileri, erişim izinleri ve diğer sistemlerdeki açıklar belirleyici olur. Tek bir bilgisayardaki sorun, gerekli koşullar oluştuğunda kurumun tamamını ilgilendiren bir olaya dönüşebilir.
Fidye yazılımı meselesi de burada devreye girebilir. RAT’ın mutlaka fidye yazılımına “dönüşmesi” gerekmez. Saldırgan, elde ettiği erişimi kullanarak ayrıca fidye yazılımı çalıştırabilir. Önce içeriyi tanır, kıymetli verileri toplar, sonra da sistemleri şifrelemeye girişir.
RAT’lara Karşı Nasıl Savunma Yapılır?
Bir RAT’ı antivirüsün mutlaka durduracağını düşünmek fazla iyimser olur. Antivirüs önemli bir savunma katmanıdır, fakat bütün yükü tek başına taşımasını bekleyemeyiz.
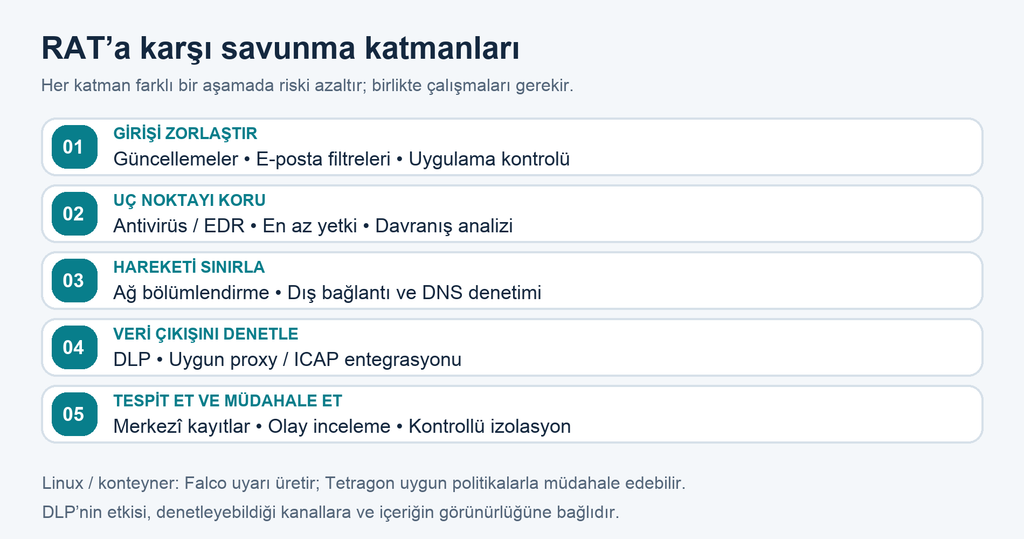
Burada amaç yalnızca zararlının içeri girişini engellemek değil; içeri girdiğinde çalışmasını zorlaştırmak, haberleşmesini fark etmek ve verebileceği zararı sınırlandırmak olmalı.
Önce Temel Tedbirler
İşletim sistemlerini ve uygulamaları güncel tutmak, kullanıcıların yönetici yetkilerini sınırlandırmak ve güvenilmeyen yazılımların çalıştırılmasını kontrol etmek ilk adımlar arasında yer alıyor.
Kurumsal ağlarda bölümlendirme yapmak da önemli. Bir kullanıcının bilgisayarından bütün sunuculara erişilebiliyorsa saldırgana oldukça geniş bir hareket alanı bırakılmış demektir.
Dışarıya giden bağlantılar da en az dışarıdan gelenler kadar dikkate değer. Her sunucunun internetteki her adrese erişmesi gerçekten gerekiyor mu? Bu sorunun cevabı bazen kurulacak yeni bir üründen daha faydalı olabilir.
EDR/XDR ve Davranış Analizi
Bir dosyanın adı tanıdık olabilir. Hatta kendisini bildiğimiz bir uygulama gibi göstermeye çalışabilir. Asıl mesele o dosyanın ne yaptığı.
Bir uygulamanın beklenmedik şekilde komut yorumlayıcısı başlatması, başlangıç ayarlarını değiştirmesi ve alışılmadık adreslerle düzenli olarak haberleşmesi birlikte değerlendirildiğinde anlamlı bir şüphe oluşturabilir.
EDR çözümleri uç noktadaki bu davranışları izlemeye ve incelemeye yardımcı olur. XDR yaklaşımı ise uç nokta, ağ, e-posta ve kimlik gibi farklı kaynaklardan gelen bulgular arasında ilişki kurmayı amaçlar.
Ancak tek bir kayıt defteri değişikliği veya yabancı bir IP adresine bağlantı görülmesiyle “RAT bulduk” demek mümkün değil. Meşru uygulamalar da benzer işlemler yapabilir. Sürecin kaynağına, çalıştırdığı alt süreçlere ve olayların bütününe bakmak gerekiyor.
DLP ve ICAP Entegrasyonu
Saldırganın hedefi veri çalmaksa, Veri Sızıntısı Önleme (DLP) çözümleri savunmanın önemli parçalarından biri olabilir.
Örneğin DLP uygulamaları, uygun bir proxy veya web ağ geçidiyle ICAP (Internet Content Adaptation Protocol) üzerinden entegre çalışarak denetime gönderilen içerikteki hassas verileri inceleyebilir. Tanımlanan politikalara göre T.C. kimlik numarası, kredi kartı bilgisi veya kuruma özel belgelerin dışarıya gönderilmesi engellenebilir.
Fakat ICAP bütün ağ trafiğini kendiliğinden gören bir mekanizma değil. Trafiğin ilgili denetim noktasından geçmesi ve içeriğin analiz edilebilir olması gerekiyor. HTTPS içeriğinin incelenmesi için de uygun şifre çözme ve inceleme yapılandırması gerekli. RAT farklı bir iletişim kanalı kullanıyorsa veya veriyi ayrıca şifreliyorsa bu katmanın görünürlüğü sınırlı kalabilir.
Çalışma Anı Güvenliği: Falco ve Tetragon
Linux sunucularda ve konteyner ortamlarında yalnızca dosyaları taramakla yetinmeyip çalışan süreçlerin davranışlarına da bakmak gerekiyor.
Normalde yalnızca web uygulaması çalıştıran bir konteynerin içinde neden komut kabuğu açıldı? Uygulama neden hassas bir sistem dosyasına erişmeye çalışıyor? Daha önce görülmeyen bir süreç neden dışarıya bağlantı kuruyor?
Falco ve Tetragon gibi araçlar, sistem olaylarını izleyerek bu sorulara cevap bulmaya yardımcı olabilir. Ancak ikisinin müdahale yetenekleri aynı değil.
Falco, kurallara uyan şüpheli davranışları tespit ederek uyarı üretir. Engelleme veya izolasyon için ek bir müdahale mekanizmasıyla bütünleştirilmesi gerekir. Tetragon ise gözlemlemenin yanında, uygun politikalarla belirli işlemleri engelleme veya süreçleri sonlandırma yetenekleri de sunar. Burada sonuç, seçilen politikaya ve kullanılan müdahale yöntemine bağlıdır. ü
Bir RAT Tespit Edilirse Ne Yapmalı?
Şüpheli dosyayı silip konuyu kapatmak yeterli olmayabilir. Çünkü mesele yalnızca o dosyanın cihazda bulunması değil, çalıştığı süre boyunca neler yaptığıdır.
Etkilenen cihazın ağ bağlantısı kontrollü biçimde sınırlandırılmalı, inceleme için gerekli kayıtlar korunmalı ve saldırganın başka sistemlere erişip erişmediği araştırılmalı. Ele geçirilmiş olabilecek hesapların parolaları güvenilir bir cihaz üzerinden değiştirilmeli; ilgili oturumlar ve erişim belirteçleri de değerlendirilmeli.
Kurumsal bir ortamda bu adımların olay müdahale ekibiyle yürütülmesi gerekir. Zararlıyı temizlemek işin bir parçası. Giriş yolunu kapatmak ve içeride bıraktığı diğer izleri bulmak da en az onun kadar önemli.
Dijital Kalenin İçini de Gözetmek Lazım
RAT’ların tehlikesi yalnızca uzaktan komut çalıştırabilmelerinden kaynaklanmıyor. Asıl sorun, saldırganın içeride kalabilmesi ve elde ettiği erişimi zaman içinde başka amaçlarla kullanabilmesi.
Dış surları güçlendirmek elbette gerekiyor. Fakat içeride hangi süreçlerin çalıştığını, hangi hesapların neye eriştiğini ve verilerin nereye gittiğini de takip etmek lazım.
Antakya örneğinde olduğu gibi, savunmanın kaderini bazen surların kalınlığı kadar içeride olup bitenler belirliyor. Dijital kalemizi korurken kapıya bakıp içeriyi ihmal etmemek gerekiyor.